<Blog CISO/>
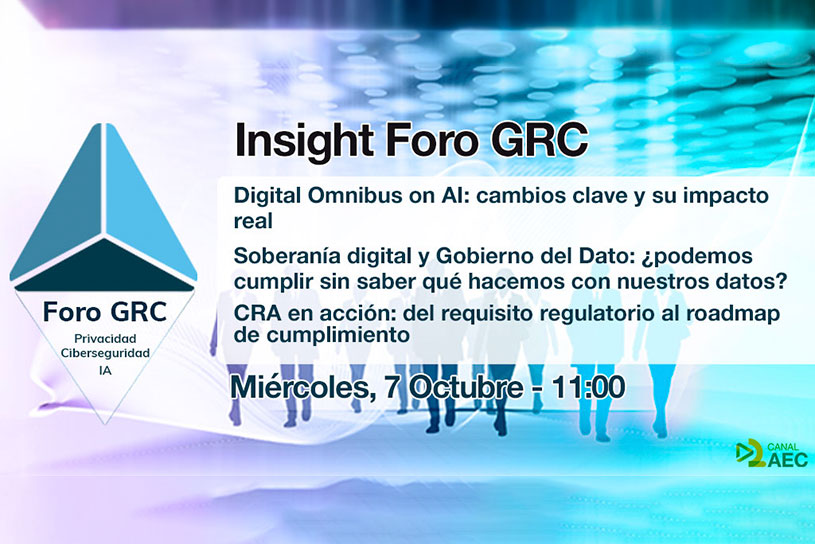
Conocer, gobernar y proteger, los mensajes clave del II Insight del Foro GRC 2026
La evolución del marco regulatorio europeo en ámbitos como la inteligencia artificial, la ciberseguridad o la gestión del dato está obligando a las organizaciones a replantear sus estrategias de cumplimiento y gobernanza. Sobre esta realidad giró la segunda edición del

<Blog CISO/>
Biometría y MFA: desafíos regulatorios
En el artículo anterior analizamos cómo la Autenticación Multifactor (MFA) contribuye a la gobernanza de la seguridad, la gestión de riesgos y el cumplimiento normativo. Sin embargo, cuando los mecanismos de MFA incorporan factores biométricos, como la huella dactilar o