La MFA desde la perspectiva GRC: gobierno, riesgo y cumplimiento
En los artículos anteriores hemos analizado qué es la Autenticación Multifactor (MFA), los diferentes factores de autenticación existentes y los métodos más utilizados para reforzar la protección de los accesos, especialmente en entornos cloud.
Sin embargo, la MFA no debe entenderse únicamente como una medida técnica. Para muchas organizaciones, constituye un control fundamental dentro de las estrategias de Gobernanza, Riesgo y Cumplimiento (GRC), ya que contribuye a proteger activos críticos, reducir la exposición frente a amenazas y reforzar la gestión de identidades y accesos corporativos.
Antes de analizar su contribución a la gobernanza y a la gestión de riesgos, resulta conveniente comprender cómo funciona este mecanismo de autenticación y por qué se ha convertido en una de las medidas más efectivas para minimizar los riesgos asociados al robo de credenciales.
Funcionamiento de la Autenticación Multifactor (MFA)
Recordemos que la autenticación multifactor (MFA) es un mecanismo de control de acceso que exige al usuario proporcionar uno o más factores adicionales de verificación durante el proceso de autenticación, además de la credencial primaria (habitualmente una contraseña). Estos factores pueden incluir códigos de un solo uso (OTP) generados en aplicaciones móviles o tokens hardware, así como métodos biométricos como reconocimiento de huella dactilar o rostro.
El uso exclusivo de contraseñas constituye un vector de ataque crítico dentro de los sistemas de autenticación, debido a vulnerabilidades comunes como debilidad en la complejidad, reutilización de credenciales o exposición en brechas de terceros. Un atacante que obtenga dicha contraseña mediante técnicas como phishing, credential stuffing o fuerza bruta podría autenticarse sin impedimentos adicionales.
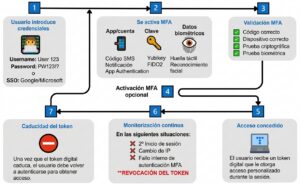
Pasos generales del proceso de autenticación MFA:
- Inicio de sesión estándar: El usuario introduce su nombre de usuario y contraseña en la aplicación o sitio web.
- Solicitud de segundo factor: El sistema solicita un método de verificación adicional (por ejemplo, un código SMS, notificación en App o huella).
- Verificación del segundo factor: El usuario introduce el código, aprueba la notificación móvil o escanea su biometría (huella dactilar o reconocimiento facial).
- Acceso concedido: Si el factor adicional es correcto, se permite el acceso a la cuenta.
[G] Marco de Gobernanza
Alineación con políticas corporativas
La MFA refuerza los principios de:
- Seguridad por defecto y por diseño.
- Modelo Zero Trust («nunca confíes, verifica siempre»).
- Protección del ciclo de vida de identidades: alta, modificaciones y baja de usuarios.
Rol en la Gestión de Identidades y Accesos (IAM)
La MFA actúa como control fundamental dentro de una arquitectura IAM moderna:
- Asegura accesos a aplicaciones críticas, infraestructura cloud y VPN.
- Se integra con políticas de acceso condicional basadas en riesgo.
- Facilita enfoques passwordless, reduciendo dependencia de contraseñas.
[R] Gestión de Riesgos
Riesgos mitigados
La MFA reduce significativamente la probabilidad y el impacto de incidentes relacionados con:
- Robo de credenciales mediante phishing, malware o fuerza bruta.
- Accesos no autorizados a sistemas corporativos.
- Secuestro de cuentas (Account Takeover).
- Movimientos laterales dentro de redes comprometidas.
Evaluación del riesgo residual
Sin MFA, las credenciales comprometidas pueden provocar:
- Pérdida de información sensible.
- Interrupciones operativas.
- Daños reputacionales.
- Sanciones regulatorias.
[C] Cumplimiento normativo
La MFA contribuye directamente al cumplimiento de marcos regulatorios y estándares de seguridad:
Normativas y estándares relacionados
- ISO/IEC 27001: Controles de acceso y gestión de identidades (A.8.5 Autenticación Segura).
- NIST SP 800-53 r5 Controles de seguridad y privacidad para sistemas de información y organizaciones, y NIST SP 800-63 Directrices de identidad digital, recomendación explícita de autenticación multifactor.
- Reglamento General de Protección de Datos (GDPR/RGPD): Minimiza el riesgo de acceso indebido a datos personales (artículo 32, artículo 9).
- Esquema Nacional de Seguridad (ENS). España: Requiere mecanismos robustos de autenticación para sistemas de categoría Media y Alta. [op.pl.2.4] Sistema de identificación y autenticación de usuarios, incluyendo el uso de claves concertadas, contraseñas, tarjetas de identificación, biometría u otras de naturaleza análoga. [op.acc.5] Mecanismos de autenticación (usuarios externos). [op.acc.6] Mecanismos de autenticación (usuarios de la organización).
- Reglamento de Inteligencia Artificial (RIA): regula el uso de IA, incluyendo la biometría utilizada en sistemas de Autenticación Multifactor (MFA).
- PCI-DSS (Payment Card Industry Data Security Standard): Exige MFA para acceso a sistemas con datos de tarjetas (requisito 8.3 y sus subrequisitos).
Auditoría y evidencias
La MFA permite generar trazabilidad y evidencia para auditorías mediante:
- Registros de intentos de autenticación.
- Indicadores de riesgo de identidad (Identity Risk Events).
- Políticas aplicadas por usuario, rol o tipología de acceso.
Como hemos visto, la Autenticación Multifactor no es únicamente una medida destinada a proteger los accesos a aplicaciones y sistemas. Su adopción tiene un impacto directo en los tres pilares de GRC ayudando a las organizaciones a fortalecer sus políticas de seguridad, reducir la probabilidad de incidentes relacionados con identidades comprometidas y dar respuesta a numerosas exigencias regulatorias.
La MFA se ha convertido así en uno de los controles más relevantes dentro de cualquier estrategia moderna de Gestión de Identidades y Accesos (IAM), especialmente en un contexto en el que el robo de credenciales continúa siendo una de las principales vías de acceso utilizadas por los ciberdelincuentes.
En el próximo artículo profundizaremos en dos ámbitos especialmente relevantes para las organizaciones: el uso de la MFA en relación con el Reglamento General de Protección de Datos (RGPD) y el Reglamento de Inteligencia Artificial (RIA), prestando especial atención al papel de los factores biométricos y a los requisitos legales y de privacidad asociados a su utilización.
José Antonio Sánchez
Govertis, part of Telefónica